Cyber Intelligence Exposure Platform
Lihat lingkungan Anda seperti penyerang melihatnya.
See Every Asset. Understand Every Path. Validate Every Exposure.
Velosight menyatukan Cyber Asset Discovery (CAASM), Asset Relationship Graph, Attack Path Analysis, prioritisasi risiko berbasis konteks, dan validasi exposure otomatis dalam satu platform — dengan enam AI engine sebagai lapisan intelligence dan engine deterministik sebagai pengambil keputusan.
Masalahnya
Daftar kerentanan bukan gambaran risiko.
Tim keamanan tenggelam dalam ribuan temuan CVSS tinggi, sementara penyerang hanya butuh satu jalur. Scanner tidak tahu aset mana yang terhubung ke Domain Controller, kredensial siapa yang tersimpan di laptop mana, atau apakah kerentanan itu benar-benar dapat dieksploitasi.
- Satu perangkat, banyak identitas. AD, EDR, scanner, dan CMDB masing-masing menyebut aset yang sama dengan nama berbeda.
- Konteks tersebar. Kepemilikan di CMDB, port di scanner, kredensial di EDR — tidak ada yang melihat semuanya.
- Prioritas salah arah. CVSS 9.8 pada aset terisolasi dikerjakan lebih dulu daripada CVSS 7.5 yang membuka jalan ke crown jewel.
- hostname
- idn5a9F2c (AD)
- mac / serial
- dari EDR
- port & vuln
- dari scanner
- pemilik · unit
- dari CMDB
Siklus CTEM berkelanjutan
Dari discovery hingga retest — dalam satu pipeline.
Setiap siklus membangun ulang pemahaman atas lingkungan Anda dalam hitungan detik, sementara identitas aset, keputusan analis, dan riwayat tetap bertahan antar siklus.
Kapabilitas
Satu arsitektur terintegrasi, bukan tumpukan alat.
Setiap modul membaca dari system of record dan graph yang sama — angka di dashboard, laporan, dan attack path selalu cocok.
Velosight Discover
Delapan connector vendor, input manual, import spreadsheet, dan network scan berkredensial (SNMP, SSH, WinRM).
Selengkapnya → 02 · Entity resolutionNormalization & Correlation
Blocking, pairwise scoring, dan survivorship per-field menghasilkan satu Golden Asset Record yang dapat ditelusuri.
Selengkapnya → 03 · GraphAsset Relationship Graph
Aset, identitas, kredensial, kerentanan, dan aplikasi terhubung dalam satu property graph Neo4j.
Selengkapnya → 04 · AI #4Attack Path Analysis
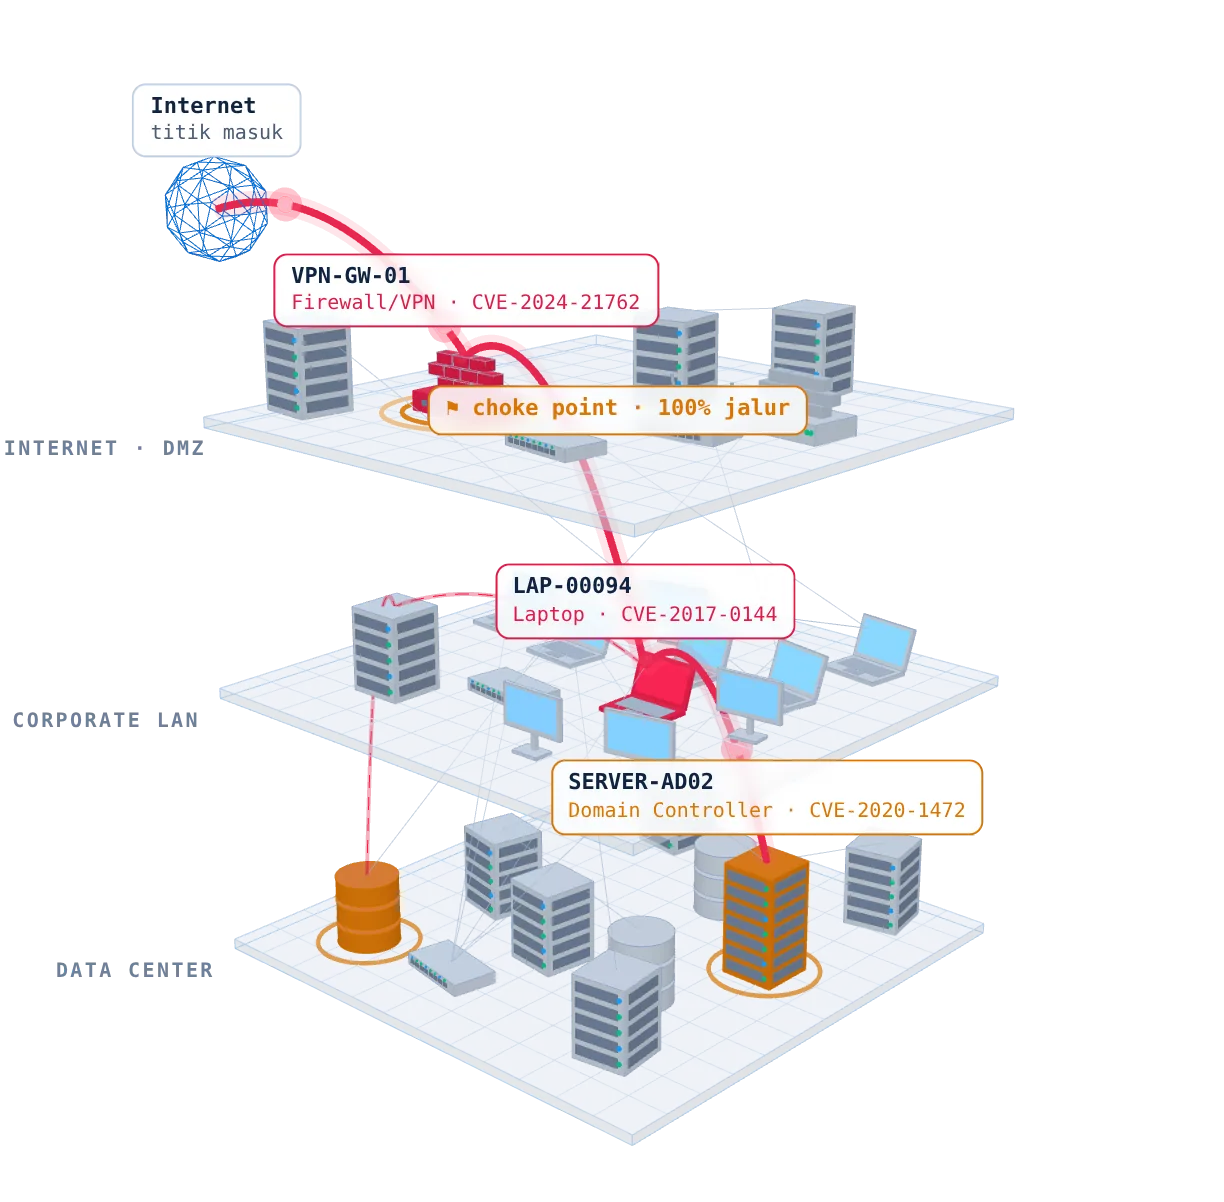
Attacker state search dengan k-best Dijkstra — lengkap dengan choke point yang memutus jalur terbanyak.
Selengkapnya → 05 · AI #3Risk-Based Prioritization
Model risiko multiplikatif delapan faktor, dengan kontribusi per faktor dan penjelasan “Mengapa?”.
Selengkapnya → 06 · ValidationAutomated Exposure Validation
AI mengusulkan, engine deterministik memutuskan: policy, scope, approval, evidence, dan audit trail.
Selengkapnya → 07 · AI #6AI Security Analyst
Tanya jawab Graph RAG yang menjawab dari kondisi aktual lingkungan Anda — dengan query plan dan sitasi.
Selengkapnya → 08 · Vuln intelligenceVulnerability Feed
Dua belas sumber — CVE List, NVD, OSV, KEV, EPSS, advisory distro — dalam bundle bertanda tangan dari Velosight Hub.
Selengkapnya → 09 · DASTWeb App Scan
Pemindaian pasif lapisan aplikasi dan impor laporan ZAP, Nuclei, atau Burp — temuannya menjadi exposure pada aset host.
Selengkapnya →Prioritisasi kontekstual
Konteks mengalahkan CVSS mentah.
Model multiplikatif memastikan satu faktor yang sangat rendah — misalnya aset yang benar-benar terisolasi — mampu menekan skor keseluruhan. Setiap skor disertai kontribusi per faktor dan penjelasan naratif.
Hasilnya: tim Anda mengerjakan hal yang benar-benar memutus jalur serangan, bukan sekadar menurunkan angka di laporan.
Dapat dijangkau dari internet dan berada pada attack path menuju Domain Controller.
Tidak ada reachability dan tidak berada pada jalur menuju crown jewel.
AI mengusulkan · mesin deterministik memutuskan
Validasi exposure dengan guardrail yang dapat diaudit.
Tidak ada langkah yang dieksekusi hanya karena AI menyarankannya. Setiap langkah melewati policy, scope, dan approval — lalu dibuktikan terhadap fakta lingkungan.
Attack Plan
Menerjemahkan attack path menjadi rangkaian langkah validasi.
Guardrail
Technique, risk class (safe / intrusive / destructive), scope CIDR, pengecualian OT.
Persetujuan
Langkah intrusif wajib disetujui manusia. Destruktif selalu diblokir.
Evidence
Prasyarat diperiksa terhadap graph; setiap transisi tercatat di audit trail.
AI Security Analyst · Graph RAG
Tanyakan lingkungan Anda, bukan dokumen.
Konteks utama bukan potongan dokumen, melainkan kondisi aktual lingkungan yang diambil dari asset graph dan system of record. Setiap jawaban menampilkan query plan dan sitasi knowledge base.
- Tanpa halusinasi data. Model dilarang mengarang hostname, CVE, maupun angka di luar konteks.
- Bekerja tanpa API key. Narator deterministik bawaan; LLM (Anthropic / OpenAI) bersifat opsional.
- Hybrid retrieval. pgvector + leksikal atas knowledge base keamanan.
- VPN-GW-01 — eksploitasi CVE-2024-21762 dari internet
- LAP-00094 — kredensial admin lokal ter-cache
- APP-SRV-07 — reuse kredensial → SAP-DB01
Integrasi
Terhubung ke sistem yang sudah Anda miliki.
Klien API sungguhan — bukan sekadar import CSV. Kredensial disegel AES-256-GCM dan tidak pernah dikembalikan API. Menambah integrasi baru cukup dengan mengimplementasikan satu antarmuka connector.
FAQ
Pertanyaan yang sering diajukan
Apa bedanya Velosight dengan vulnerability scanner?
Scanner menghasilkan daftar temuan per aset. Velosight mengorelasikan temuan itu dengan identitas, kredensial, relasi jaringan, dan kritikalitas bisnis dalam satu graph, lalu menghitung jalur serangan nyata menuju crown jewel. Temuan scanner Anda justru menjadi salah satu input.
Apakah validasi exposure menjalankan exploit di jaringan produksi?
Tidak. Engine validasi berjalan dalam simulation mode: setiap langkah dibuktikan terhadap fakta pada graph dan system of record. Policy bawaan Safe Discovery Only hanya mengizinkan teknik non-intrusif; jaringan OT selalu dilarang dan teknik destruktif selalu diblokir.
Apakah data kami keluar dari lingkungan kami?
Velosight di-deploy di infrastruktur Anda (Docker Compose atau Kubernetes). AI Security Analyst bekerja dengan narator deterministik tanpa API key; integrasi LLM eksternal bersifat opsional dan harus diaktifkan secara eksplisit.
Bagaimana jika sebuah aset tidak terlihat oleh connector mana pun?
Halaman Tambah Aset menyediakan input manual, import spreadsheet dengan pratinjau validasi, dan network scan berkredensial. Semua jalur ini tetap melewati pipeline korelasi yang sama — tidak ada jalan pintas yang menulis langsung ke inventory.
Apakah keputusan analis hilang saat siklus discovery berikutnya?
Tidak. Identitas aset (ASSET-000412) dan exposure bertahan antar siklus. Keputusan seperti menerima risiko, menandai sudah diperbaiki, atau bukan exploitable dicatat dengan alasan di audit trail dan diterapkan ulang setiap siklus.
Bisakah kami mencoba tanpa menghubungkan sistem produksi?
Bisa. Velosight menyertakan dataset demo terpisah berisi lingkungan enterprise sintetis (± 2.000 aset, ± 1.250 identitas) dengan database dan graph sendiri, sehingga tidak bercampur dengan inventaris live.
Mulai sekarang
Temukan jalur yang akan dipakai penyerang — sebelum mereka menemukannya.
Lihat Velosight berjalan pada dataset demo, atau diskusikan pilot di lingkungan Anda bersama tim kami.